In zunehmend komplexen Produktionsinfrastrukturen kommt dem Netzwerk eine immer wichtigere Rolle zu. Ein störungsfreier Datentransfer ist für die Verfügbarkeit der kritischen Prozesse essenziell. Architektur und Design eines OT-Netzwerks müssen aktuelle Security-Anforderungen erfüllen und die Integration neuer Technologien unterstützen. Vom Status Quo, der über Jahrzehnte hinweg gewachsen ist, hin zu einem zukunftsfähigen sicheren OT-Netzwerk ist es jedoch ein weiter Weg. Wir begleiten Sie mit Know-how und Fitting Practices, die Ihr Projekt voranbringen.

Schlüsselrolle OT-Netzwerk
Modernisierungen sind unumgänglich, um wettbewerbsfähig zu bleiben. IoT, Cloudanwendungen und weitere Trends in der Automation ermöglichen Effizienzsteigerungen, bringen aber auch erhebliche Aufwände und Kosten mit sich. Bei deren Integration geht es nicht nur um Interoperabilität, sondern auch darum, den heterogenen Infrastrukturbestand in der OT bedarfsgerecht abzusichern.
Damit neue Technologien sicher und nachhaltig die Mehrwerte liefern, die sie versprechen, braucht es eine stabile Grundlage. Und diese Grundlage ist Ihr OT-Netzwerk.
Besondere Anforderungen in der OT
IT-Systeme im Produktionsnetzwerk unterliegen besonderen Rahmenbedingungen. Sie kommunizieren über Industrieprotokolle, sind sensibel und anfällig für Störungen. Im hochgradig vernetzten Produktionsprozess bestehen viele Abhängigkeiten zwischen den Netzwerkteilnehmern. Eine Störung oder ein Ausfall eines einzelnen Systems kann ganze Anlagen oder Produktionslinien lahmlegen.
Klassische Vorgehensweisen und Maßnahmen, wie sie in der IT üblich sind, müssen an die besonderen Anforderungen im 24/-Betrieb der Produktion angepasst werden. Die Verfügbarkeit hat dort oberste Priorität.
Ist-Zustand OT-Netzwerke – dringender Handlungsbedarf
In den meisten Unternehmen gleicht das Produktionsnetzwerk einem riesigen Patchwork aus heterogenen Systemen und Komponenten, es ist über lange Zeit gewachsen und spiegelt weniger eine Strategie wider als eine Abfolge von Einzelentscheidungen.
Architektur und Infrastruktur
Typische Zustände, die in der Praxis immer wieder anzutreffen sind:
- Das Produktionsnetzwerk ist nicht vom Enterprise-Netzwerk getrennt und zudem unsegmentiert.
- Schadcode und technische Störungen können sich ungehindert ausbreiten.
- Langlebige Systeme nutzen Technologien aus verschiedenen Jahrzehnten.
- Viele Legacy-Systeme lassen sich lokal nicht schützen.
- Die Integration neuer Systeme findet auf einer Grundlage mit vielen Schwachstellen statt.
- Immer mehr Datenströme im unsegmentierten Netzwerk erzeugen eine hohe Netzwerklast und beeinträchtigen die Effizienz spürbar.
Verantwortung, Organisation & Prozesse
Die Aufwände für den Betrieb komplexer OT-Netzwerke steigen, aber die Verantwortung zwischen IT und OT ist häufig nicht klar geregelt. Es fehlen Standards und Vorgaben, wie und durch wen erforderliche Leistungen für die IT-Systeme erbracht werden.
Es besteht ein großer Nachholbedarf, um das OT-Netzwerk in einen Zustand zu überführen, der den aktuellen und auch den künftigen Anforderungen einer modernen Produktion gerecht wird. Für OT-Security-Projekte fehlt zudem die nötige Transparenz: Welche Assets sind vorhanden? Wo befinden sie sich im Netzwerk? Welche Abhängigkeiten bestehen im Prozess? Eine aussagefähige Dokumentation ist in den meisten Fällen schlicht nicht vorhanden.
Technische Innovation vs. Security
Viele Anwendungen, die auf innovativen Technologien aufsetzen, können die Effizienz in der Automation steigern. Dafür werden immer mehr Daten im Produktionsprozess gesammelt, analysiert und verarbeitet. Das setzt eine umfassende Konnektivität voraus und bewirkt, dass die Zahl der Schnittstellen immer weiter zunimmt.
Dem gegenüber stehen Security-Anforderungen, um die Verfügbarkeit der heterogenen Produktionsanlagen sicherzustellen. In vernetzten Supply Chains erweitern sich die Angriffsvektoren stetig. Das Netzwerk kann über viele ausnutzbare Schwachstellen zum Einfallstor in sensible Unternehmensbereiche werden.
Dementsprechend werden die Security-Mindestanforderungen für regulierte Unternehmen angepasst. NIS2 listet die Netzsegmentierung explizit unter den “grundlegenden Praktiken der Cyberhygiene”. Geeignete Security-Maßnahmen werden auf Basis eines Risk Assessments entsprechend der Kritikalität der Systeme und Komponenten konzipiert. Darauf baut das Business Continuity Management (BCM) auf.
Bei der Migration des OT-Netzwerks gilt es, beides in Einklang zu bringen: Die Grundlagen für die technologische Weiterentwicklung in der Automation zu schaffen und gleichzeitig mit wirksamen Security-Maßnahmen den Betrieb abzusichern.
Schaffen Sie Transparenz in Ihrem OT-Netzwerk
Schaffen Sie mit dieser Kommunikationsmatrix eine sichere Grundlage für die Netzwerksegmentierung und ein OT-Netzwerkdesign nach bewährten Sicherheitsprinzipien.
Jetzt zum OT-Security-Shop
Soll-Zustand: Anforderungen an sichere OT-Netzwerke
Wie Sie eine geeignete Netzwerkarchitektur in einer entsprechenden Topologie abbilden, hängt von den individuellen Anforderungen in Ihrem Betrieb ab. Es gibt jedoch bewährte Hilfestellungen, mit denen Sie das Zielbild definieren und bei der Umsetzung strukturiert vorgehen können.
Purdue Reference Model
Die wichtigsten Maßnahmen zur Absicherung des Produktionsnetzes sind eine klare Trennung von der Enterprise-IT, die aus der Perspektive der OT als unsicher gilt, und eine Segmentierung entsprechend dem Schutzbedarf der Assets.
Um Transparenz und Struktur für ein komplexes Netzwerk zu bekommen, liefert das Purdue Reference Model eine hilfreiche Orientierung. Es abstrahiert ein Unternehmensnetzwerk, teilt es in einzelne Schichten und veranschaulicht allgemein, in welchen Ebenen typische ICS-Systeme angesiedelt sind, wo Safety-Aspekte relevant sind und wo die Grenze zum Office-Netz verläuft.
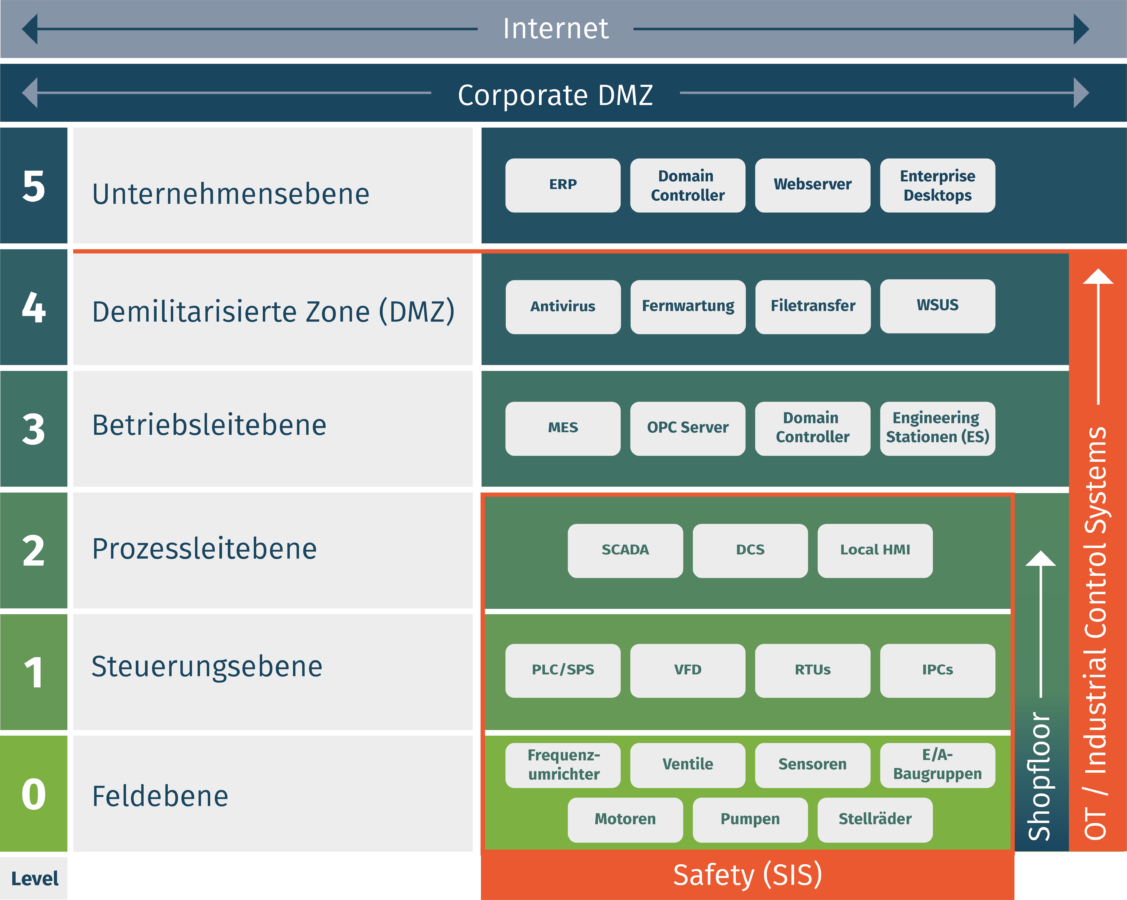
Das Modell dient als Ausgangsbasis, um die eigene OT-Infrastrukturen hierarchisch darzustellen. Davon ausgehend können Zonen (Enterprise LAN, Manufacturer LAN, Control LAN, Industrial DMZ, Production DMZ) und Übergänge konzipiert und erlaubte Kommunikationsbeziehungen bestimmt werden.
IEC 62443
Die internationale Industrienorm ISO/IEC 62443 beschreibt Security-Anforderungen für industrielle Automationssysteme in OT-Netzwerken.
Die darin beschriebenen Konzepte zur Erhöhung des Security-Niveaus basieren auf einem risikobasierten Ansatz und einer ganzheitlichen Umsetzung:
Zonen, Zellen und Übergänge
Segmentierung des Netzwerks in logische Zonen und Zellen mit isolierter und kontrollierter Kommunikation sowie sicheren Übergängen.
Multi-vektorialer Sicherheitsansatz
Defense in Depth und Zero Trust stärken die Wirksamkeit des Security-Konzepts. Mehrstufige Maßnahmen, die Überprüfung und Authentifizierung jedes Datenverkehrs sowie strikte Berechtigungen (Least Privilege) decken unterschiedlichste Bedrohungen ab.
Regulatorik
Im Netzwerk-Konzept müssen die einschlägigen Vorgaben der aktuellen Gesetzgebung berücksichtigt sein, insbesondere der NIS2 sowie weitere geltende Gesetze wie die DSGVO.
Was schafft Sicherheit in OT-Netzen?
Netzsegmentierung
Die Netzsegmentierung ist eine der wirksamsten Maßnahmen zur Erhöhung des Sicherheitsniveaus im Netzwerk massiv erhöht. Die Trennung der Enterprise-IT vom OT-Netz ist dabei der erste und wichtigste Schritt. Danach folgt die weitere Segmentierung des OT-Netzwerks bis hin zu einer Mikrosegmentierung, teilweise bis auf Zellenebene.
Um zu verhindern, dass sich Schadcode oder technische Störungen von einem betroffenen System oder Bereich im Netzwerk ausbreiten können, werden logisch getrennte eigenständige Zellen gebildet. Darin befinden sich jeweils Systeme mit denselben Sicherheitsanforderungen, deren Kommunikationsbeziehungen klar definiert sind.
Die Kommunikation zwischen den Zellen wird über Firewalls und Gateways an den Übergängen und über spezielle Protokolle kontrolliert und abgesichert. Das Defense-in-Depth-Konzept gewährleistet dabei einen bedarfsgerechten Schutz der einzelnen Zellen.
In besonders schützenswerten Prozessen kann es sinnvoll sein, sogar innerhalb einer Zelle weiter zu segmentieren. Die BCM-Betrachtung hilft bei der Einschätzung und die IEC62443-3-3 zeigt geeignete Maßnahmen auf.
Ein oft unterschätzter Nebeneffekt: Eine Netzsegmentierung unterstützt nicht nur die Security, sondern vereinfacht auch die Skalierung des Netzwerks und die Verwaltung der Systeme innerhalb der isolierten Zellen. Durch die Trennung der Datenströme und die Verteilung der Last kann die Leistung innerhalb des Netzwerks spürbar gesteigert werden.
Zugriffs- und Kommunikationssteuerung
In einem sicheren Netzwerk ist der Zugriff auf Systeme, vor allem auf solche, die an kritischen Prozessen beteiligt sind, beschränkt und wird entsprechend kontrolliert. Eine sichere und kontrollierte Zugriffssteuerung erfolgt über
- Least Privilege
- Authentifizierung
- Autorisierung
- Protokollierung
- Physische Zugangskontrollen
Eine sichere kontrollierte Kommunikation im Netzwerk wird unterstützt durch
- Firewalls
- Verschlüsselung
- Intrusion Prevention System (IPS)
- Monitoring und Logging
- u.a.
Die nicht-technischen Ebenen
Hier lohnt es sich, einen Moment innezuhalten. Security funktioniert nicht nur Hardware- und Software-basiert. Es gibt zusätzlich nicht-technische Ebenen, die man nicht bei Herstellern kaufen kann.
Dazu zählen beispielsweise organisatorische Grundlagen, die entscheidend für die Effektivität von Maßnahmen sind:
- Klare Verantwortlichkeiten für IT-Systeme in der OT
- Einheitliches Naming und Wording im gesamten Unternehmen
- Ein ausgeprägtes Verständnis für Security-Anforderungen auf allen Ebenen
- Die Motivation, Maßnahmen konsequent über den gesamten Projektverlauf und darüber hinaus im Lifecycle umzusetzen

Sichere OT-Netzwerke erfolgreich umsetzen
Für die Planung und die Implementierung eines OT-Netzwerks sowie für dessen Betrieb sollten im Unternehmen konsistente, strukturierte Vorgehensweisen gelten. Technische Standards wie die IEC 62443, branchenspezifische Standards und bewährte Vorgehensweisen bieten dafür wertvolle Leitlinien für die Umsetzung.
Architektur: Konzept auf Basis der IEC 62443
Planungs- und Entscheidungsphase: “Was und Warum” – globaler Fokus
Im Projekt werden zuerst wichtige Grundlagen gelegt. Die Anforderungen der IEC 62443 werden im individuellen Kontext des Unternehmens dargestellt. Damit ergibt sich die Definition des Zielbilds, die Prinzipien und die Rahmenbedingungen der Netzwerkinfrastruktur.
Dafür sind folgende Kernfragen zu klären:
- Was soll erreicht werden? (Zielbild, Scope, Anforderungen)
- Warum wird es umgesetzt? (Geschäftlicher Nutzen, Strategie, Abhängigkeiten)
- Wer sind die Stakeholder und Entscheidungsträger?
- Wie wird grundsätzlich vorgegangen? (Leitlinien, Architekturrichtlinien)
- Wann erfolgt die Umsetzung? (Rahmen-Timeline, Projektphasenstart)
Design / Implementierungskonzept
Operative Phase: “Wie und Wer“ der Umsetzung – lokaler Fokus
Aus der Theorie wird Praxis: Im Projekt wird das Zielbild der Architektur aus Zonen, Zellen und Übergängen in eine konkrete Lösung für individuelle technische Anforderungen eines Werks übertragen. Dabei sind folgende Kernfragen im Fokus:
- Was wird konkret gebaut? (Topologien, Komponenten, Konfigurationen)
- Wie wird es umgesetzt? (Designentscheidungen, Tools, Prozesse)
- Wer setzt um? (Teams, Rollen, Partner)
- Wann erfolgt Rollout und Übergabe? (Zeitplan, Meilensteine)
- Warum wurden bestimmte technische Entscheidungen getroffen? (Begründung auf Basis Architektur)
Ein Proof of Concept (PoC) belegt, ob das erarbeitete Design, das den Architekturstandard umsetzt, in der Realität funktioniert. Als Pilot eignet sich beispielsweise eine Zelle in einem Werk, in der eine Anlage platziert wird. Während der Verprobung werden notwendige Änderungen oder Ergänzungen ins Design zurückgespielt, bis die Lösung den Anforderungen entspricht und ausgerollt werden kann.
Migration/Rollout
Der Ist-Zustand (CMO – Current Mode of Operation) wird zum Soll-Zustand (FMO – Future Mode of Operation): Anlagen werden in die zuvor konzipierten Zellen nach definierten Methoden und in festgelegten Abläufen von den dafür verantwortlichen Personen umgezogen. Auch werden aus Sicht der Zellen/Prozesse übergeordnete Funktionen (vgl. SCADA, MES etc.) in die von der Architektur vorgesehenen Zonen verschoben.
Anschließend erfolgt die Übergabe in den Betrieb (Betriebskonzept). .
Wichtige Grundlagen für die Umsetzung
Drei Elemente sind für eine erfolgreiche Umsetzung entscheidend:
Risk Assessment im Rahmen des BCM
Eine Risk Impact Analysis (RIA) und eine Business Impact Analysis (BIA) bewerten bestehenden Risiken und ihre Auswirkungen auf kritische Geschäftsprozesse. Darauf baut die Erstellung von Security-Zonen und die Festlegung von Security-Level nach der IEC 62443-3-3 auf. Assets, die kritisch für den Produktionsprozess sind, können entsprechend gruppiert und bedarfsgerecht abgesichert werden.
OT Asset Inventory
Eine systematische und aktuelle Übersicht über alle vorhandenen Assets liefert wichtige Informationen zu Systemen und Komponenten und klärt deren Zugehörigkeit zu einer Anlage oder zu einem Prozess. Abhängigkeiten werden sichtbar und können im Netzwerkkonzept entsprechend berücksichtigt werden.
OT-Organisation
Der Anstieg der Komplexität im Netzwerk erfordert mehr Aufwände für den Betrieb und eine professionelle Verwaltung der Systeme. Die OT-Organisation ist für alle Belange des OT-Netzwerks und der Netzwerkteilnehmer verantwortlich. Der OT-Fachbereich stellt die nötigen Ressourcen und Expertise sowohl für die Migration auf eine neue OT-Netzwerkarchitektur als auch für das Betriebskonzept bereit.
Spin-off-Projekte steigern Mehrwerte und Security

Darauf baut der Erfolg weiterer Projekte auf, durch die zusätzliche Mehrwerte generiert werden, sei es durch Optimierungen in der Produktion, neue Services oder auch um Endpoint-Security-Maßnahmen umzusetzen.
Kernfragen, die dafür zu klären sind:
- Was kann auf Basis des bestehenden Netzwerks weiterentwickelt werden? (Optimierung, Automatisierung, neue Services)
- Warum ist es sinnvoll, darauf aufzubauen? (Synergien, Effizienz, neue Anforderungen)
- Wie werden neue Anforderungen integriert, ohne die Grundarchitektur zu verletzen?
- Wer verantwortet Weiterentwicklung und Betrieb?
- Wann werden Spin-offs initiiert oder priorisiert?
Einer für alle: globalen OT-Netzwerkstandard etablieren
Standardisierung ist ein wichtiges Fundament, auf dem Security aufbaut. Das Ausrollen eines Netzwerkstandards auf alle Werke erhöht außerdem die Interoperabilität und die Effizienz im Netzwerkbetrieb.
Zu einem Netzwerkstandard gehören:
- ein geeignetes Architekturmodell
- Protokolle und Spezifikationen
- Anforderungen für die Netzwerkausrüstung (Technologien und Schnittstellen)
- definierte Regeln für die Interoperabilität der Systeme und Geräte
- Vorgaben für die Überwachung und Verwaltung der Netzwerke
- Sicherheitsrichtlinien
- klare Verantwortlichkeiten für das Betriebskonzept und Prozesse
In eigenen Projekten werden ein geeignetes Architekturmodell, ein Integrationskonzept sowie die Umsetzung des Rollouts auf die Werke gemeinsam erarbeitet. Welche konkreten Schritte dafür jeweils nötig sind, erläutern wir hier.
Die gängigen Herausforderungen, die Sie im Projektverlauf erwarten und wie Sie diese meistern, erfahren Sie in diesem Artikel.
Fazit
Eine zukunftsfähige Produktion baut auf einem leistungsstarken sicheren Netzwerk auf.
Die wichtigsten Erkenntnisse aus diesem Artikel:
- Gewachsene Strukturen sind ein Risiko. Unsegmentierte OT-Netzwerke ohne klare Verantwortlichkeiten sind in einem vernetzten, regulierten Umfeld nicht mehr vertretbar.
- IEC 62443 liefert den Rahmen. Die Norm bietet einen bewährten, risikobasierten Ansatz zur Entwicklung einer sicheren OT-Netzwerkarchitektur für alle Standorte.
- Struktur und Prozess entscheiden über den Erfolg. Von der Planungsphase über den PoC bis zum Rollout braucht es ein strukturiertes Vorgehen mit klaren Verantwortlichkeiten.
- Technische Maßnahmen allein reichen nicht. Organisatorische Grundlagen, einheitliche Standards und eine gelebte Sicherheitskultur sind genauso entscheidend wie Firewalls und Segmentierung.
Das OT-Security Whitepaper zum schnellen Einstieg

CEO & Founder

Industrie 4.0, Digitalisierung u. steigende Vernetzung. Die OT- und OT-Security Welt wächst stetig weiter, da ist ein schneller Einstieg manchmal sehr schwer.
Aus diesem Grund haben haben wir ein Whitepaper zum Einstieg für OT-Security geschrieben, das ihnen kurz und knapp die wichtigsten Themen nahelegt.
Hier gehts zum Download!

